
Zombie-toegang: het beveiligingsrisico dat je niet ziet totdat het te laat is
Een oud-medewerker vertrekt. HR sluit het contract af, de laptop wordt ingeleverd en het afscheidsdrankje is gedronken. Maar ergens in je systemen staat zijn account…
Meer inspiratie opdoen?:
Er is een incident. Een raadsvraag. Een externe audit. En de vraag is simpel: wie had vorige dinsdag toegang tot archief B?
In de meeste organisaties duurt het antwoord drie dagen. Het staat verspreid over drie systemen, waarvan twee alleen lokaal bereikbaar zijn. En het overzicht is altijd incompleet, want contractors en bezoekers hebben aparte registraties die niet zijn gekoppeld.
Een audit trail toegangsbeheer lost dit op. Niet als laatste redmiddel na een incident, maar als structureel onderdeel van elk toegangsbesluit. Elk gebouw, elke zone, elke identiteit.
Een audit trail voor toegangsbeheer is een onveranderbaar, tijdgestempeld logboek van alle toegangsgebeurtenissen. Wie heeft wanneer geprobeerd welke zone te betreden, of die poging succesvol was, en op basis van welke rol of rechten.
Het sleutelwoord is onveranderbaar. Een log waar beheerders achteraf in kunnen schrijven is geen audit trail. Het is een document. Het verschil is juridisch, compliance-technisch en operationeel relevant.
Rhyzi registreert dit automatisch voor elke identiteit in elk gebouw: medewerkers, bezoekers, contractors, sleutels. Alles in hetzelfde systeem, in hetzelfde format.
Er is een incident in de serverruimte. Je wil weten wie er de afgelopen twee weken toegang heeft gehad. Het antwoord zit in drie losse systemen, kost een dag om samen te stellen en is waarschijnlijk niet volledig.
Een raadsvraag vraagt bewijs dat een oud-medewerker na zijn vertrek geen toegang meer heeft gehad tot een bepaald archief. Je hebt geen centraal log. Wat je hebt is fragmentarisch en niet aantoonbaar compleet.
Een NEN7510-audit eist een overzicht van iedereen die toegang heeft gehad tot de medicatieruimte van de afgelopen twaalf maanden. Het antwoord moet morgen klaar zijn. Dat is niet haalbaar zonder een centrale, geautomatiseerde registratie.
Een medewerker meldt dat zijn badge vorige week meerdere keren is gebruikt terwijl hij op vakantie was. Je wil dat snel verifiëren, maar het duurt uren om de toegangslogs per systeem door te spitten.
Een externe contractor claimt dat hij een bepaalde zone nooit heeft betreden. Je kunt het niet bewijzen, maar ook niet weerleggen. Zonder onveranderbaar log is elke claim even zwaar.
Zonder centrale audit trail is de registratie feitelijk niet bruikbaar als compliance-instrument. Losse systemen die achteraf worden gecheckt bieden geen garantie voor volledigheid, zeker niet als meerderebeheerders schrijfrechten hebben gehad.
Voor ISO27001, NEN7510 en AVG-compliance is een betrouwbare audit trail geen optionele toevoeging. Het is een expliciete eis. Een organisatie die die eis niet invult is kwetsbaar bij elke externe audit, elk incident en elke juridische claim.
Operationeel heeft het ook directe gevolgen. Als het beantwoorden van een toegangsvraag drie dagen kost, zal die vraag bij echte urgentie altijd te laat worden beantwoord. Een audit trail is pas waardevol als hijin real time beschikbaar is.
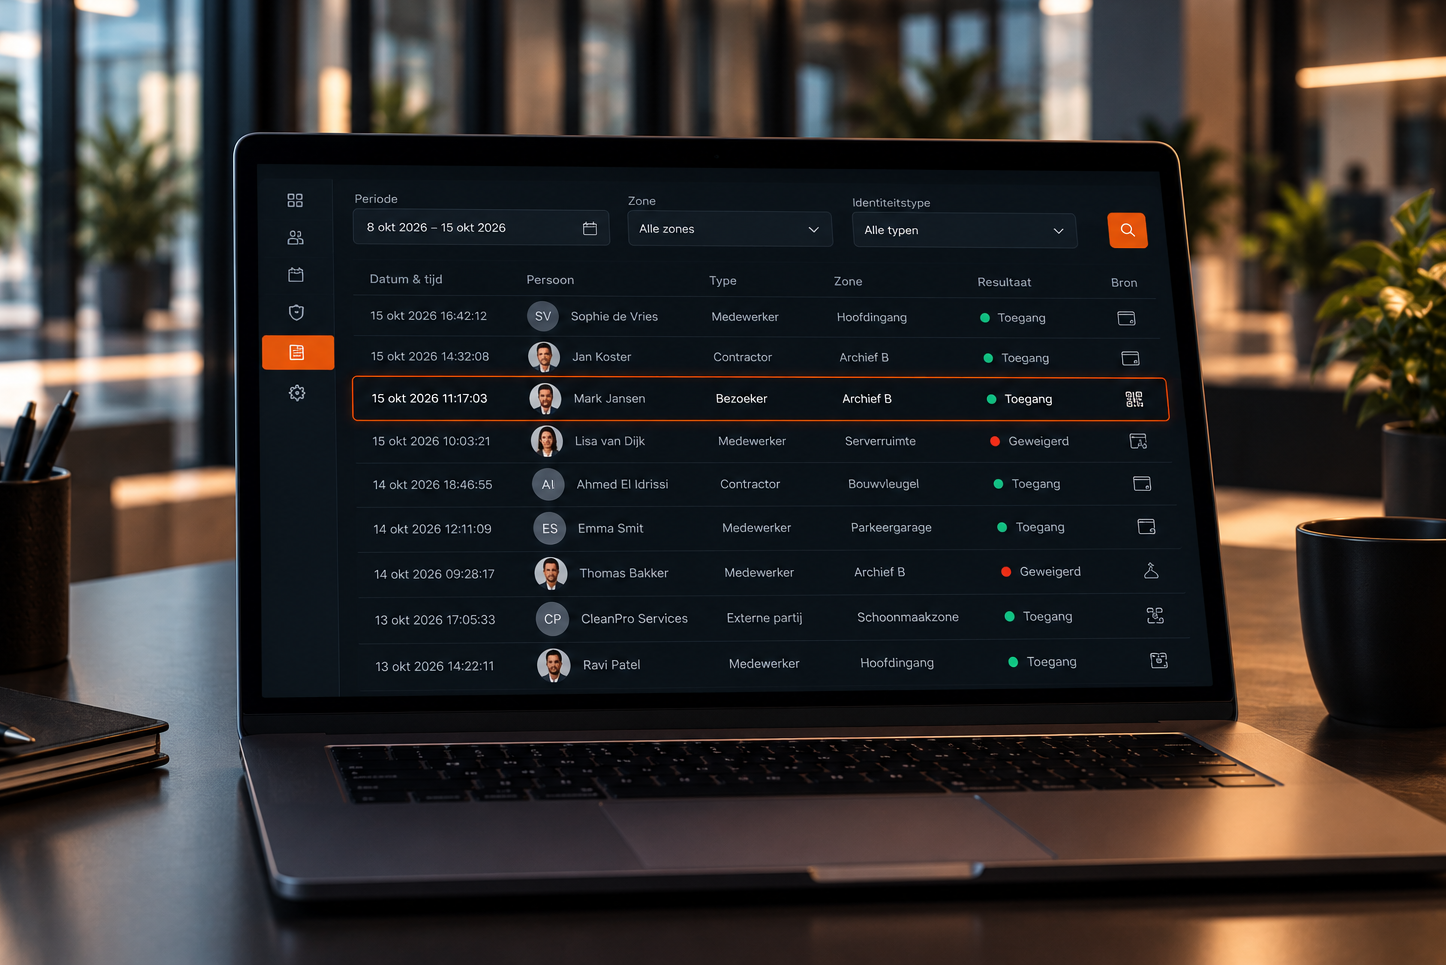
Rhyzi logt elke toegangsgebeurtenis automatisch, onveranderbaar en tijdgestempeld. De query “wie had toegang tot zone X in de afgelopen 30 dagen” geeft in tien seconden een compleet overzicht: inclusiefbezoekers, contractors en tijdelijke medewerkers.
Geweigerde toegangspogingen worden evengoed gelogd als succesvolle. Tijdstip, identiteit, zone: alles staat erin. Dat maakt het log bruikbaar voor incidentonderzoek, niet alleen voor compliance-rapportage.
Het log omvat het hele portfolio: alle gebouwen, alle zones, alle identiteitstypen in een interface. Geen koppelingen die uitvallen, geen losse systemen die niet zijn gesynchroniseerd.
Beheerders kunnen notities toevoegen aan een logrecord, maar kunnen niets verwijderen of overschrijven. Dat onderscheid is essentieel: context toevoegen mag, maar de grondslag van het log blijft intact.
CISO en security architect: zero-trust bewijs. Elke toegangspoging is gelogd en exporteerbaar naar SIEM-tools voor verdere analyse.
Compliance officer: ISO27001 en NEN7510 auditrapportage op aanvraag. Geen drie dagen handmatig werk, maar een exporteerbaar overzicht in minuten.
Gemeente en publieke instelling: antwoord op raadsvragen in minuten. De data is er, de query is snel, de rapportage is klaar.
Zorginstelling: NEN7510-compliant toegangslog per afdeling, medicatieruimte en IT-zone. Altijd beschikbaar voor interne en externe audits.
BHV en veiligheidscoordinator: real-time aanwezigheidslijst bij evacuatie, inclusief bezoekers. Niet gebaseerd op verwachting, maar op wie er werkelijk is binnengekomen.
Een toegangsvraag die voorheen drie dagen kostte, geeft Rhyzi in tien seconden antwoord. Dat is geen marginale verbetering, dat is een andere manier van werken.
De dekking is volledig: medewerkers, bezoekers, contractors en sleutels zitten allemaal in hetzelfde log. Geen witte vlekken omdat een bepaald identiteitstype niet werd geregistreerd.
Het log is onveranderbaar. Geen beheerder kan achteraf gegevens aanpassen of verwijderen. Dat maakt het bruikbaar als bewijs, niet alleen als intern overzicht.
Rhyzi is ISO 9001 en NEN7510 gecertificeerd. De audit trail voldoet aan de eisen van ISO27001, NEN7510 en AVG, inclusief de bewaarplicht en exportvereisten.
Hoe lang wordt de audit trail bewaard?
De retentieperiode is instelbaar en voldoet aan de eisen van ISO27001 en AVG. Standaard is dat minimaal twaalf maanden. Langere bewaarperiodes zijn mogelijk.
Kunnen beheerders het log achteraf aanpassen?
Nee. Het log is onveranderbaar. Beheerders kunnen notities toevoegen aan een logrecord, maar niets verwijderen of overschrijven.
Werkt de audit trail ook voor geweigerde toegangspogingen?
Ja. Geweigerde pogingen worden evengoed gelogd als succesvolle, inclusief tijdstip, identiteit en zone. Dat maakt het log ook bruikbaar voor het detecteren van ongeautoriseerde toegangspogingen.
Voldoet een Rhyzi audit trail aan NEN7510?
Ja. Rhyzi is NEN7510 gecertificeerd en het log voldoet aan de eisen voor zorginstellingen en overheden.
Kan ik de audit trail exporteren naar mijn SIEM?
Ja. Via een API-koppeling is export naar gangbare SIEM-tools mogelijk. De data is gestructureerd en direct bruikbaar voor verdere analyse.
Wil je zien hoe de Rhyzi audit trail in tien seconden antwoord geeft op elke toegangsvraag? Boek een demo via rhyzi.com/plan-een-demo/ en stel de vraag die bij jou het langst duurt om te beantwoorden.
Je ziet direct hoe het log eruitziet, hoe je filtert op zone, periode en identiteitstype, en hoe je exporteert voor een externe audit.